Accueil / Solutions / PCI DSS v4.0.1
Nouveau plan de norme · paiement par cartePCI DSS v4.0.1 : les données de carte ne traînent nulle part.
La sensibilisation que l’exigence 12.6 attend, pour tout le personnel et pour ceux qui touchent la carte : caisses, centre d’appels, informatique.
- Niveau 1Ce qu’on ne garde jamaisLe numéro de carte, le cryptogramme, le code : où ils vivent, et où jamais.
- Niveau 2Le faux supportLes pièges qui visent ceux qui touchent la carte, et l’outil de trop.
- Niveau 3La fuiteReconnaître un incident sur les données de carte, et le signaler.
exigences de sensibilisation de PCI DSS v4.0.1 traitées, de 12.6.1 à 12.6.3.2, et 9.5.1.3 pour les terminaux de paiement : chacune a un contenu et une trace.
Pour qui.
PCI DSS s’adresse à toutes les entités qui stockent, traitent ou transmettent des données de titulaires de carte ou des données sensibles d’authentification, ou qui peuvent avoir un impact sur leur sécurité : commerçants, processeurs, acquéreurs, émetteurs et autres prestataires. L’obligation de s’y conformer et de le valider est fixée par les réseaux de cartes et les acquéreurs. Le programme de sensibilisation et sa revue restent les vôtres : Odeus en fournit le support et les traces datées, l’évaluateur décide.
Tout le personnel, puis ceux qui touchent la carte.
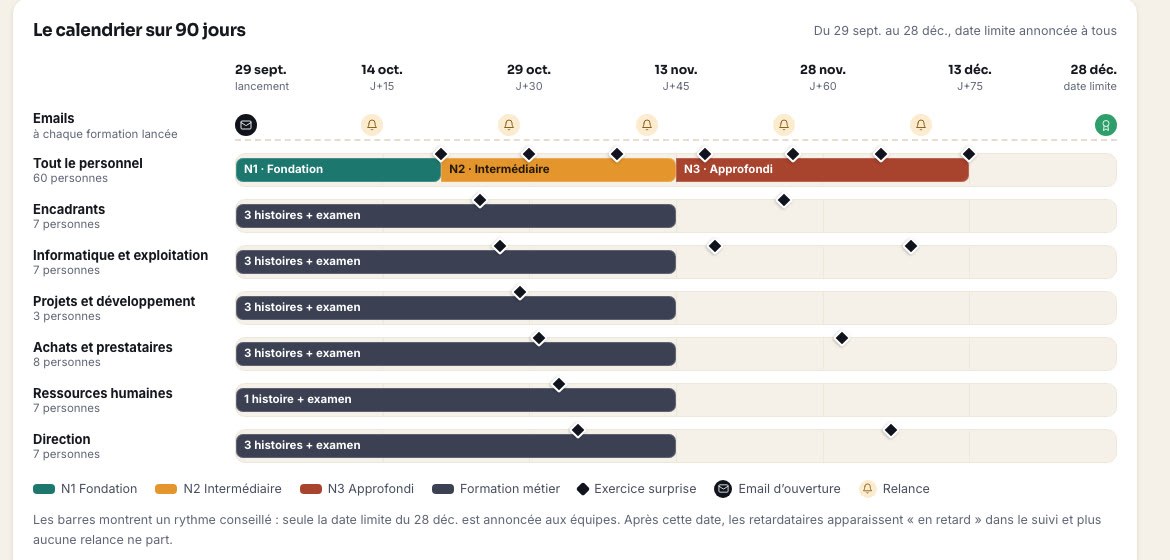
Tout le personnel suit trois niveaux : ce qu’on ne garde jamais, les pièges du faux support et de l’outil de trop, puis la fuite et le clic de trop. Puis trois parcours pour ceux qui touchent la carte, chacun avec son examen de 12 questions.
4 procédures prêtes à adapter et à signer.
Rédigées à partir des textes, complétées une seule fois avec vos contacts et vos seuils, puis signées par chaque collaborateur juste après la situation qui les met en pratique.
Les procédures : politique de sécurité des données de cartes : mon engagement · données de cartes : ce qu’on ne garde jamais · usage acceptable des outils de travail · terminaux de paiement : inspecter, vérifier, signaler.
6 exercices surprise. En voici trois.
Ils arrivent un jour ouvré, sans prévenir, avec un compte à rebours, et chaque public reçoit les scénarios de son métier.
« Envoie-moi le numéro complet par ici »
Le colis « nouveau terminal »
« Support du fournisseur des terminaux » en ligne
Les traces que l’évaluateur peut demander.
- Le programme de sensibilisation daté, par public
- Qui a suivi quoi, avec quel résultat, par rôle
- Le registre des signatures, version par version
- Les résultats des exercices surprise
- Les certificats « Sensibilisation couvrant l’exigence 12.6 de PCI DSS v4.0.1 », et pour les caisses « les exigences 12.6 et 9.5.1.3 »
Voir le plan PCI DSS v4.0.1 sur vos propres groupes.
- Semaine 1Cadrage : trente personnes, vos procédures complétées, le plan relu ensemble.
- Semaines 2 à 4Pilote en conditions réelles : parcours, signatures, exercices surprise, ODE ouvert.
- Fin du moisBilan chiffré. Vous décidez du déploiement.
Questions fréquentes
À qui s’adresse PCI DSS v4.0.1 ?
PCI DSS s’adresse à toutes les entités qui stockent, traitent ou transmettent des données de titulaires de carte ou des données sensibles d’authentification, ou qui peuvent avoir un impact sur leur sécurité : commerçants, processeurs, acquéreurs, émetteurs et autres prestataires. L’obligation de s’y conformer et de le valider est fixée par les réseaux de cartes et les acquéreurs.
Odeus remplace-t-il l’évaluateur ?
Non. Odeus fournit le support du programme de sensibilisation de l’exigence 12.6 et ses traces datées : qui a suivi quoi, avec quel résultat, qui a signé. L’évaluateur ou le questionnaire d’auto-évaluation décide.