Accueil / Solutions / ISO/IEC 27001:2022
Nouveau plan de normeISO/IEC 27001:2022 : chacun connaît votre politique, et sait ce qu’un écart entraîne.
La sensibilisation que l’exigence 7.3 attend, avec les éléments de preuve que l’auditeur demande. En version banque, secteur public ou tous secteurs.
- Niveau 1Votre politique, et à qui est ce fichierCe que la politique de votre organisation attend de chacun, les actifs et leur propriétaire.
- Niveau 2Interne, confidentiel, secretClasser et marquer l’information selon les règles de votre organisation.
- Niveau 3L’incident qui a serviSignaler à temps, puis tirer les leçons pour améliorer.
lignes de dossier de preuves, de l’exigence 7.3 à la mesure A.6.3 : chacune relie ce que la norme attend à un comportement, à un contenu et à sa trace.
Pour qui.
Toute organisation certifiée ISO/IEC 27001:2022, ou qui s’y prépare. Le plan existe en version banque et assurance, en version secteur public, et en version tous secteurs pour les organisations qui ne sont ni des entités publiques, ni des infrastructures d’importance vitale, ni des opérateurs au sens de la loi 05‑20 ; la console vous demande de le déclarer avant de la proposer. Votre système de management reste le vôtre : c’est l’organisme certificateur qui décide.
Votre politique, puis les réflexes de chaque jour.
Un module d’entrée présente la politique de sécurité de votre organisation, ce que chacun y apporte et ce qu’entraîne un écart. Puis trois niveaux, avec trois histoires propres à la norme : à qui est ce fichier, interne, confidentiel ou secret, l’incident qui a servi.
Votre politique de sécurité, lue et signée.
Le modèle « Politique de sécurité de l’information : l’essentiel et mon engagement » se complète avec votre propre politique, puis chacun la lit et la signe juste après le module d’entrée. Version scellée, signature datée.
3 exercices surprise.
Ils arrivent un jour ouvré, sans prévenir, avec un compte à rebours, et chaque public reçoit les scénarios de son métier.
« L’auditeur principal » au téléphone
« Votre directeur a donné son accord »
« On n’en parle pas, l’audit est dans quinze jours »
Les éléments de preuve que l’auditeur demande.
- Qui a suivi quoi, avec quel résultat, par rôle
- Qui a lu et signé votre politique, version par version
- Les résultats des exercices surprise
- Le dossier de preuves : chaque ligne relie l’exigence au comportement et au contenu
- Les certificats « Sensibilisation couvrant l’exigence 7.3 et la mesure A.6.3 de l’ISO/IEC 27001:2022 », vérifiables par QR code
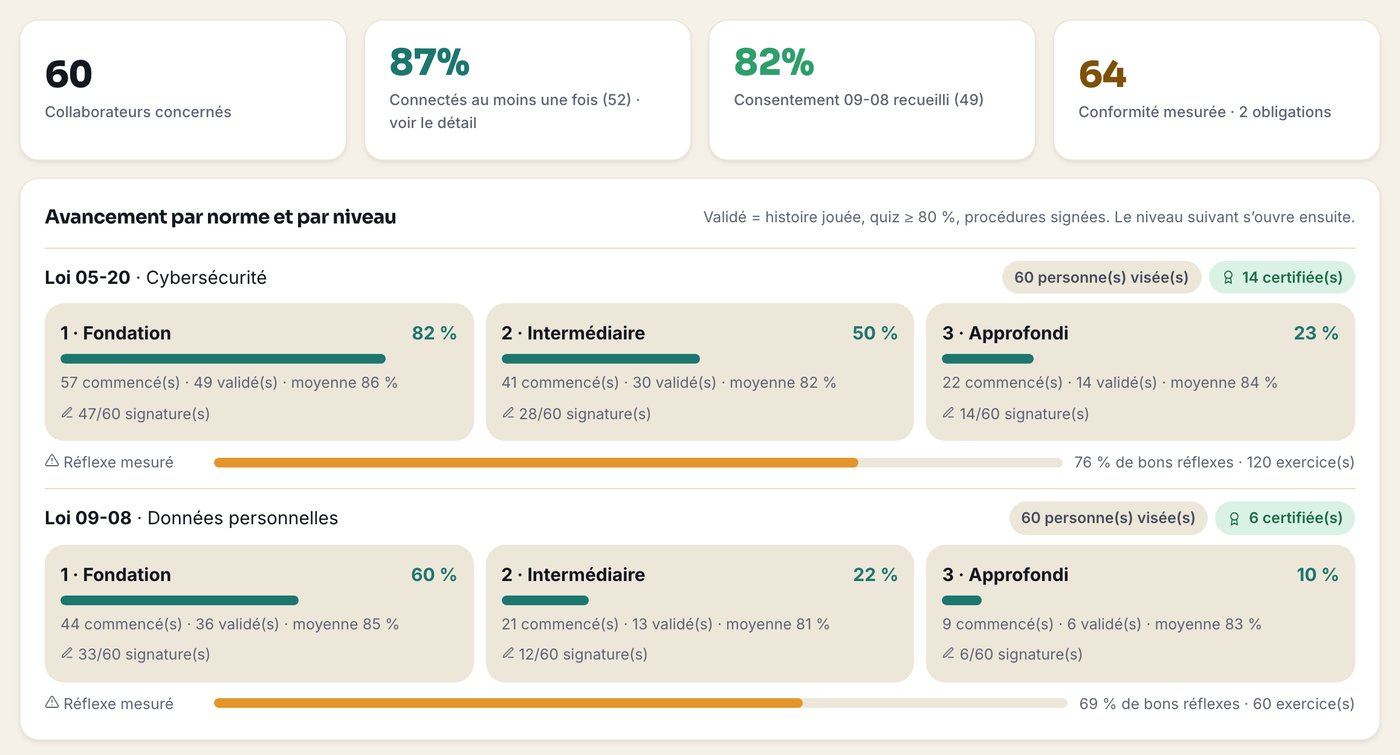
Voir le plan ISO/IEC 27001:2022 sur vos propres groupes.
- Semaine 1Cadrage : trente personnes, vos procédures complétées, le plan relu ensemble.
- Semaines 2 à 4Pilote en conditions réelles : parcours, signatures, exercices surprise, ODE ouvert.
- Fin du moisBilan chiffré. Vous décidez du déploiement.
Questions fréquentes
Odeus rend-il une organisation certifiée ISO/IEC 27001:2022 ?
Non. Pour l’ISO/IEC 27001:2022, Odeus fournit à votre auditeur les preuves de la sensibilisation demandée par l’exigence 7.3 : qui a suivi quoi, avec quel résultat, qui a signé votre politique. Votre système de management reste le vôtre ; c’est l’organisme certificateur qui décide.
Que dit le certificat délivré aux collaborateurs ?
« Sensibilisation couvrant l’exigence 7.3 et la mesure A.6.3 de l’ISO/IEC 27001:2022 ». Il est vérifiable par QR code.